


Quando si parla di compliance in ambito finanziario, il pensiero corre quasi inevitabilmente alla Finma, alla LIsFi, alla LSerFi e al crescente numero di obblighi che un gestore patrimoniale è chiamato a rispettare.
Per comprenderne l’evoluzione occorre fare un passo indietro alla fine degli anni Novanta. Un primo passaggio fondamentale è rappresentato dalla Legge contro il riciclaggio di denaro (Lba), entrata in vigore nel 1998, e dall’introduzione degli Organismi di autodisciplina (Oad). Per i gestori patrimoniali si trattò di un cambiamento fondamentale con l’introduzione di procedure, controlli, documentazione e verifiche periodiche. In Ticino, la legge cantonale sui fiduciari introduceva una forma di regolamentazione professionale che anticipava, per certi versi, il successivo rafforzamento della vigilanza federale.
Nello stesso periodo, il settore professionale sviluppava propri strumenti di autodisciplina. Nel 1999 l’Asg emanò una revisione completa del proprio Codice deontologico, rafforzando principi e regole destinati a definire gli standard professionali dei gestori patrimoniali. Una parte significativa dei principi elaborati dalla professione attraverso l’autoregolamentazione sarebbe stata in seguito ritrovata proprio nella legislazione federale. Regole relative alla relazione con il cliente, ai conflitti di interesse, alla trasparenza e alle modalità di esercizio dell’attività, già presenti nella disciplina professionale, sono state progressivamente recepite e sviluppate dal legislatore nell’ambito della LSerFi.
La legislazione ha così trasformato in obblighi di legge principi che il settore aveva elaborato attraverso i propri standard. È significativo che il Codice di condotta dell’Asg sia stato abrogato alla fine del 2021. Con l’entrata in vigore della nuova legislazione, la maggior parte delle sue norme di comportamento era ormai confluita nel quadro normativo applicabile ai gestori patrimoniali.
Il contesto internazionale stava però cambiando rapidamente. La Crisi finanziaria del 2008, la pressione internazionale, Fatca, lo scambio automatico di informazioni e l’evoluzione degli standard internazionali ampliarono progressivamente le aspettative nei confronti degli intermediari finanziari. Con l’entrata in vigore di LIsFi e LSerFi nel 2020, per i gestori patrimoniali si è compiuto un vero cambio di paradigma. Si è passati da un sistema caratterizzato prevalentemente dall’autodisciplina ad un modello di autorizzazione e vigilanza prudenziale sotto Finma.
Gestire le complessità
Quanto ha impattato la complessità dei nuovi requisiti di compliance in tale area?
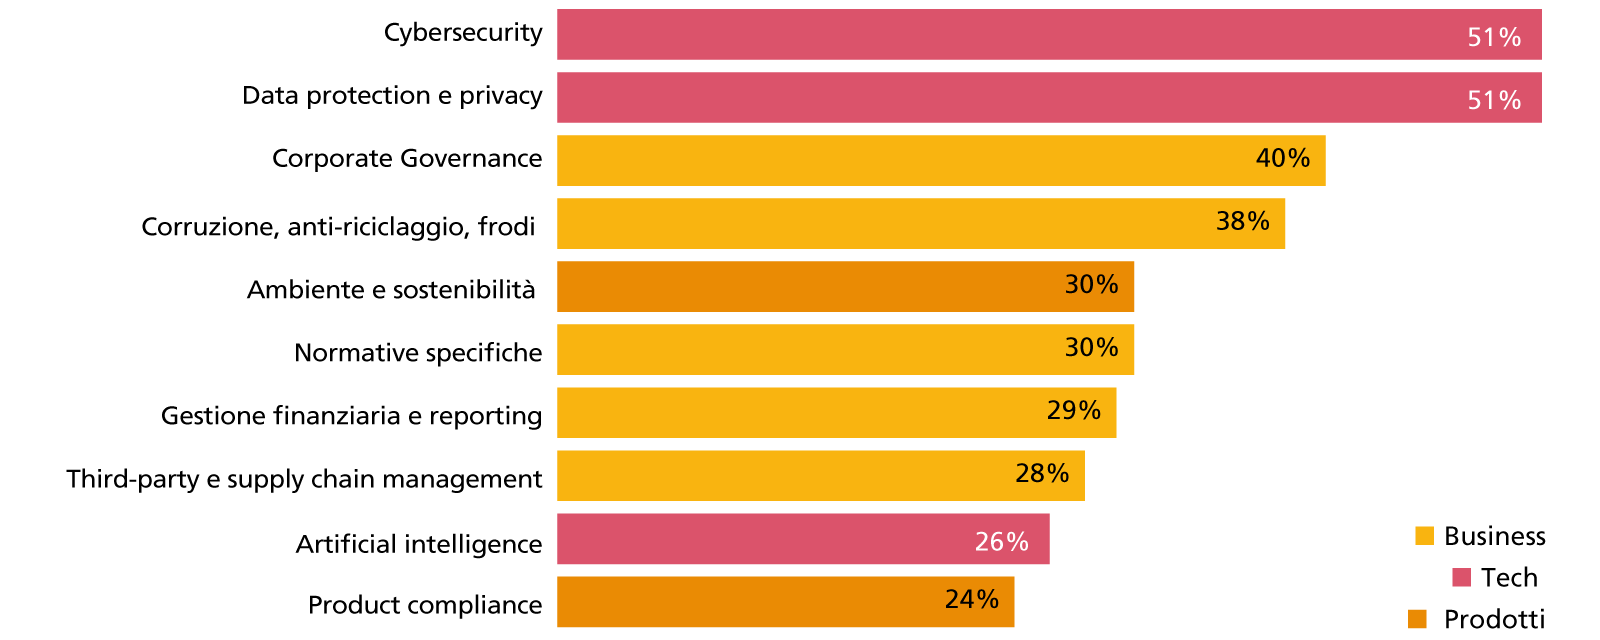
Queste novità legislative hanno cambiato profondamente anche la natura stessa della compliance. Il gestore patrimoniale autorizzato deve dimostrare non solo di conoscere il proprio cliente, ma anche di conoscere e controllare la propria organizzazione. Governance, gestione dei rischi, conflitti di interesse, outsourcing, cybersecurity e continuità operativa sono diventati parte integrante della funzione di compliance. La compliance non si concentra più quindi unicamente sul rapporto con il cliente, ma si focalizza anche sul funzionamento stesso dell’intera azienda.
L’outsourcing è un esempio emblematico. Un gestore può affidare a terzi una parte importante dei propri processi, ma non può esternalizzare la propria responsabilità. Ad esempio, quando deve occuparsi della due diligence di un fornitore tecnologico deve saper comprendere tematiche quali le certificazioni di sicurezza, i controlli indipendenti, la gestione degli accessi, la localizzazione dei dati e la business continuity. Temi che alla fine degli anni Novanta sarebbero stati difficilmente associati alla parola compliance e di cui, probabilmente, non ci si preoccupava nemmeno.
A volte viene da pensare che, per essere compliance officer nel 2026, servano dei superpoteri. Nel 2019 Malte Passarge aveva già ironizzato sul tema, titolando un suo articolo Compliance-Officer 2020: Stellenbeschreibung für Chuck-Norris. La provocazione è sempre attuale. Al compliance officer si chiede di essere contemporaneamente giurista, esperto di finanza, tecnologia, cybersecurity, organizzazione e risk management. Ma il compliance officer del futuro non dovrà essere Chuck Norris. Dovrà poter contare su organizzazioni, tecnologie e processi capaci di rendere governabile una complessità che nessuna singola persona potrebbe mai affrontare da sola.
Diversamente da quanto si potrebbe credere guardando agli ultimi anni, la compliance non è nata per produrre documenti, o fiumi di carta. È nata per creare fiducia. E questa rimane, oggi come alla fine degli anni Novanta, la sua funzione più importante

È quindi inevitabile chiedersi se il progressivo aumento degli obblighi abbia prodotto soltanto maggiori costi. Il discorso è molto più complesso.
È evidente che la compliance rappresenti oggi una voce significativa, soprattutto per le strutture di dimensioni medio-piccole. Il tema dei costi, tuttavia, non riguarda soltanto la compliance in senso stretto. Per un gestore patrimoniale occorre considerare anche il costo complessivo della vigilanza, quindi autorizzazione, audit, organismi di vigilanza, consulenza specialistica e adempimenti regolamentari che rappresentano un onere crescente e particolarmente significativo per le strutture di minori dimensioni.
Un ulteriore aspetto riguarda il coordinamento tra Finma e Organismi di vigilanza. Nella pratica possono verificarsi sovrapposizioni che generano oneri amministrativi supplementari per i gestori e per i compliance officer. È un tema che l’Asg segue con attenzione, nell’ottica di una vigilanza efficace e proporzionata.
In questo ambito che diventa centrale il principio di proporzionalità. L’Asg ha recentemente richiamato l’attenzione sul rischio che l’estensione dei poteri di vigilanza e l’introduzione di nuovi strumenti regolamentari producano ulteriori oneri anche per gli operatori non sistemici, senza necessariamente tenere conto delle loro dimensioni, della loro struttura e dei rischi effettivamente assunti.
L’evoluzione normativa ha senz’altro contribuito alla professionalizzazione del settore. Vigilanza e compliance sono necessarie, ma devono essere proporzionate alle dimensioni e alla complessità degli operatori, così da rafforzare la Piazza finanziaria svizzera senza comprometterne però la competitività.
Gestire le complessità
Quanto ha impattato la complessità dei nuovi requisiti di compliance in tale area?
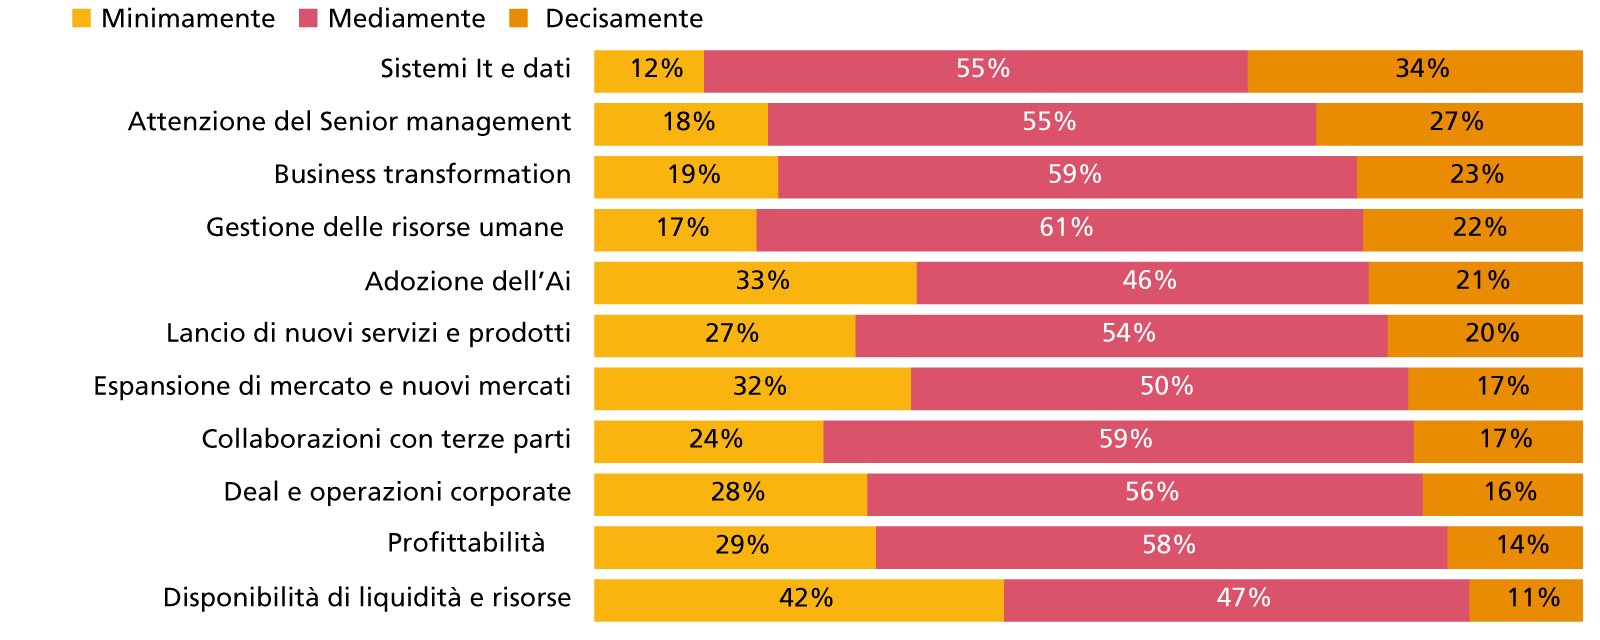
In quest’ottica, il ruolo di Asg diventa sempre più importante. Aiutare i gestori a trasformare la complessità normativa in strumenti concreti, attraverso standard, best practice, competenze condivise, supporto operativo e un’attività di advocacy per una regolamentazione davvero efficace e soprattutto proporzionata.
La sfida dei prossimi anni sarà integrare compliance, risk management e tecnologia. Qualità dei dati, automazione dei controlli, cybersecurity e intelligenza artificiale entreranno sempre più nel perimetro della funzione di controllo. La compliance del futuro non dovrebbe essere misurata soltanto dal numero di pagine di regolamenti che un gestore deve conoscere. La vera sfida sarà trasformare la complessità normativa in organizzazioni più solide, processi più efficienti e maggiore fiducia. La compliance non è nata per produrre documenti, o fiumi di carta. È nata per creare fiducia. E questa rimane, oggi come alla fine degli anni Novanta, la sua funzione più importante.
© Riproduzione riservata