


Nel panorama economico attuale, la gestione del rischio informatico non è più una questione tecnica, bensì una priorità strategica. La crescente dipendenza da sistemi digitali espone imprese e istituzioni a una gamma di minacce che vanno ben oltre il semplice furto di dati, incidendo direttamente sulla continuità operativa, sulla reputazione, oltre che sul valore stesso dell’organizzazione.
L’assicurazione cyber si inserisce in questo contesto come strumento di trasferimento del rischio, con una funzione che non è solo indennitaria ma anche preventiva e gestionale. Tutti i principali operatori concordano su un punto: si tratta di un’assicurazione contro i danni, in cui la prestazione è determinata dalla perdita patrimoniale effettivamente subita. Questo aspetto è cruciale, poiché la distingue da forme più tradizionali di copertura e la rende particolarmente aderente alla natura dinamica del rischio digitale.
Le coperture si articolano tipicamente su due livelli: danni propri e responsabilità verso terzi. Sul primo fronte, rientrano i costi di ripristino dei sistemi e dei dati compromessi, inclusi quelli legati alla rimozione di malware e alla ricostituzione delle informazioni. A questi si aggiungono le perdite di reddito e le spese supplementari derivanti da interruzioni dell’attività, che rappresentano spesso la componente più rilevante del danno economico.
Sul versante della responsabilità civile, la copertura interviene quando terzi subiscono un danno a seguito di una violazione della sicurezza delle informazioni, come nel caso di perdita o divulgazione di dati sensibili. In un contesto normativo sempre più stringente in materia di protezione dei dati, questo profilo assume un’importanza crescente, anche per le implicazioni reputazionali che ne derivano.
Minacce cyber
Segnalazioni a Ncsc/Bacs di minacce aziendali (confronto 2024-25)
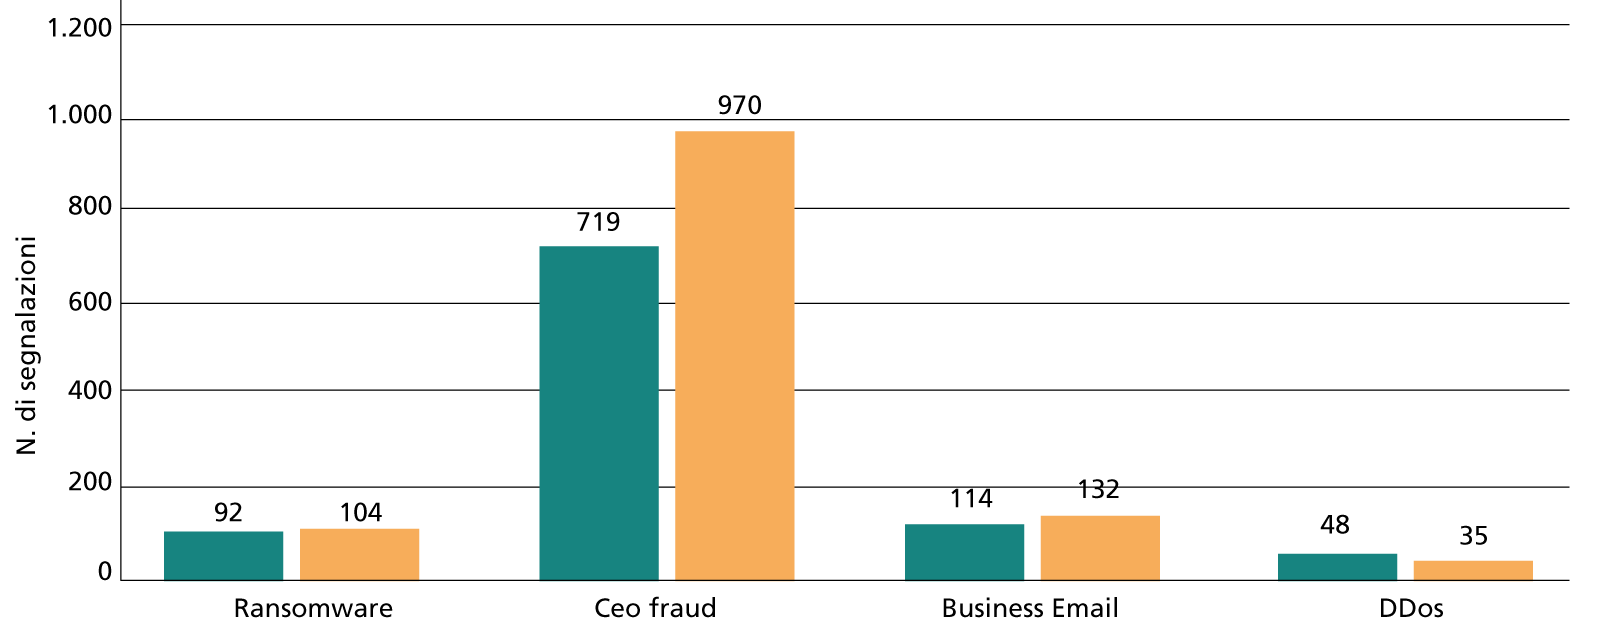
Un ulteriore elemento distintivo è rappresentato dai servizi accessori, che trasformano la polizza in un vero e proprio strumento di gestione della crisi. Tra questi rientrano le attività di analisi forense, la notifica alle autorità e agli interessati, nonché il supporto legale e comunicativo. In molti casi, l’intervento tempestivo di specialisti consente di contenere il danno e di preservare la fiducia degli stakeholder.
Non mancano tuttavia limiti ed esclusioni, che riflettono la complessità del rischio assicurato. Restano generalmente esclusi, ad esempio, i danni derivanti da eventi bellici o da comportamenti dolosi dell’assicurato, così come le sanzioni pecuniarie e i danni corporali o materiali. Questi confini evidenziano come la cyber insurance non possa sostituire una solida Governance del rischio, ma debba invece integrarsi ad adeguate misure di sicurezza e compliance.
In questo senso, gli obblighi a carico dell’assicurato assumono un ruolo centrale. Tra le prassi richieste figurano la realizzazione regolare di backup, l’adozione di sistemi di protezione aggiornati e la tempestiva notifica dei sinistri. Si tratta di condizioni che non solo influenzano l’operatività della copertura, ma contribuiscono a innalzare il livello complessivo di resilienza dell’organizzazione.
L’assicurazione cyber rappresenta quindi, oggi, una componente essenziale della gestione del rischio dell’impresa. Non è una soluzione autonoma, ma un tassello di un approccio più ampio che combina tecnologia, processi e cultura aziendale. In un contesto in cui la minaccia informatica evolve rapidamente, la capacità di anticipare, assorbire e gestire l’impatto degli attacchi diventa quindi un fattore competitivo determinante.
© Riproduzione riservata